1. O que é governança de IA?
2. Por que a governança de IA virou prioridade
3. O que a regulação já pede e o que ainda está em aberto
4. Os cinco componentes de uma governança de IA
5. Como implementar a governança de IA na empresa
6. NIST AI RMF e ISO/IEC 42001: precisa seguir um framework?
7. Erros comuns ao estruturar a governança de IA
8. Perguntas frequentes sobre governança de IA
9. Conclusão
Governança de IA é o conjunto de papéis, regras e controles que define quem decide sobre inteligência artificial na empresa, quais ferramentas e dados podem ser usados e como cada sistema é acompanhado, do desenho ao desligamento. Ela existe para que a empresa use mais IA com segurança, e não para frear a adoção.
Na maioria das empresas, a IA chegou antes da governança. Equipes usam assistentes de texto com contas pessoais, áreas contratam ferramentas com IA embutida sem passar pela tecnologia e os primeiros agentes começam a acessar sistemas internos. O fenômeno tem nome, shadow AI, e costuma ser descoberto depois de um incidente, não antes.
Este artigo explica o que é governança de IA, por que ela virou prioridade e o que a regulação já pede no Brasil e na Europa. Em seguida, detalha os cinco componentes de uma governança que funciona, um caminho de implementação em etapas e os erros que mais atrasam as empresas.
A governança de IA responde a quatro perguntas: quem pode decidir sobre IA, o que pode ser usado, com quais dados e com qual acompanhamento. Ela cobre tanto as ferramentas de terceiros que os funcionários usam no dia a dia quanto as soluções que a própria empresa desenvolve, e cada vez mais os agentes que executam tarefas em nome das pessoas.
Ela não se confunde com governança de dados, embora dependa dela. A governança de dados cuida da qualidade, da propriedade e do acesso às informações; a de IA cuida do que os modelos fazem com esses dados, de quem responde por cada decisão tomada com apoio de IA e de como os erros são detectados e corrigidos.
Também não é um tema só do jurídico. As decisões mais difíceis, como liberar um agente para atender clientes ou usar dados de RH em um modelo, envolvem negócio, tecnologia, segurança e jurídico ao mesmo tempo. Por isso a governança que funciona é desenhada como processo de decisão, e não como documento de restrições.
Três pressões fizeram a governança sair do discurso e entrar na agenda da diretoria. A primeira é o risco de dados: com assistentes de IA em todas as áreas, informação de clientes e contratos passa a circular por ferramentas que a empresa não controla.
Os números de incidentes dão a dimensão do problema. Entre as organizações que sofreram vazamentos no último ano, 68% não tinham governança para gerenciar a IA ou detectar o uso não autorizado, e a parcela que relatou incidentes ligados a shadow AI passou de 20% para 43% em um ano (IBM, 2026). A ausência de regra não impediu o uso; apenas o tornou invisível.
A segunda pressão são os agentes. Um assistente que sugere um texto erra na frente de uma pessoa, que pode corrigir. Um agente que aprova um reembolso, altera um cadastro ou responde a um cliente erra direto na operação, e a empresa precisa saber quem autorizou aquele agente, com quais permissões e como interrompê-lo. A terceira pressão é a regulação, que avança em ritmos diferentes no Brasil e na Europa.
No Brasil, o Marco Legal da IA (PL 2338/2023) foi aprovado no Senado em dezembro de 2024 e está em uma comissão especial da Câmara, ainda sem parecer do relator e com dezenas de projetos apensados, incluindo a proposta do governo para o sistema nacional de regulação (Câmara dos Deputados, 2026). O texto do Senado classifica os sistemas por risco, prevê a ANPD em papel central na fiscalização e dá prazos de adaptação depois da publicação da lei.
Na Europa, o AI Act já está em vigor, com proibições e a obrigação de letramento em IA valendo desde fevereiro de 2025. As regras para sistemas de alto risco foram adiadas para dezembro de 2027, mas continuam no horizonte de quem vende para o mercado europeu.
A leitura prática para uma empresa brasileira é que esperar a lei não faz sentido. A LGPD já se aplica a qualquer modelo que use dados pessoais, e as duas legislações apontam na mesma direção: classificar os sistemas por risco e controlar mais os de risco alto. Quem estrutura isso agora adapta detalhes quando a lei sair, em vez de começar do zero.
Uma governança de IA que funciona tem cinco componentes. Cada um responde a uma falha comum, e a falta de qualquer um deles costuma aparecer como incidente ou como projeto parado.
Alguém precisa ter mandato para decidir. Isso normalmente envolve um patrocinador executivo, um comitê com negócio, tecnologia, dados, segurança e jurídico, e um dono nomeado para cada sistema de IA em uso. Sem dono, o sistema que falha não tem quem responda por ele.
A política diz quais ferramentas estão liberadas, que tipos de dado podem ou não ser usados em cada uma e quando a revisão humana é obrigatória. Ela precisa caber em poucas páginas e ser escrita para quem usa, não para o auditor. O post sobre segurança no uso do ChatGPT mostra, na prática, o tipo de regra que essa política precisa ter.
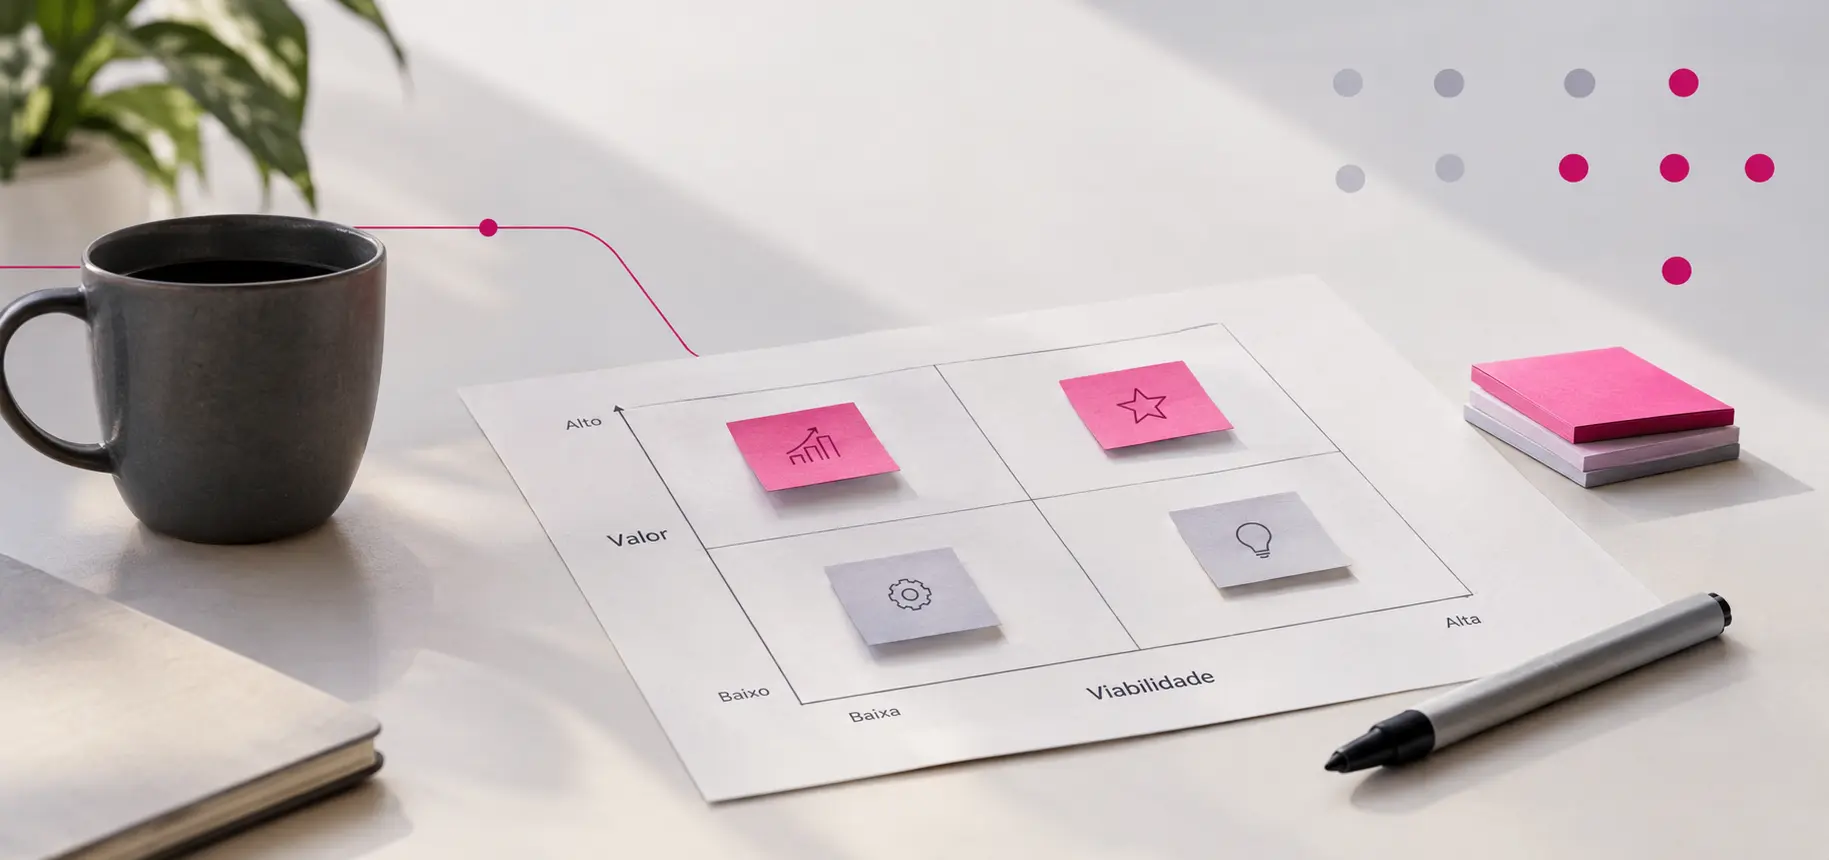
Não se governa o que não se conhece. O inventário registra cada sistema de IA em uso, o dono, os dados envolvidos e a finalidade. Em seguida, cada sistema recebe um nível de risco, que define o tamanho do controle:
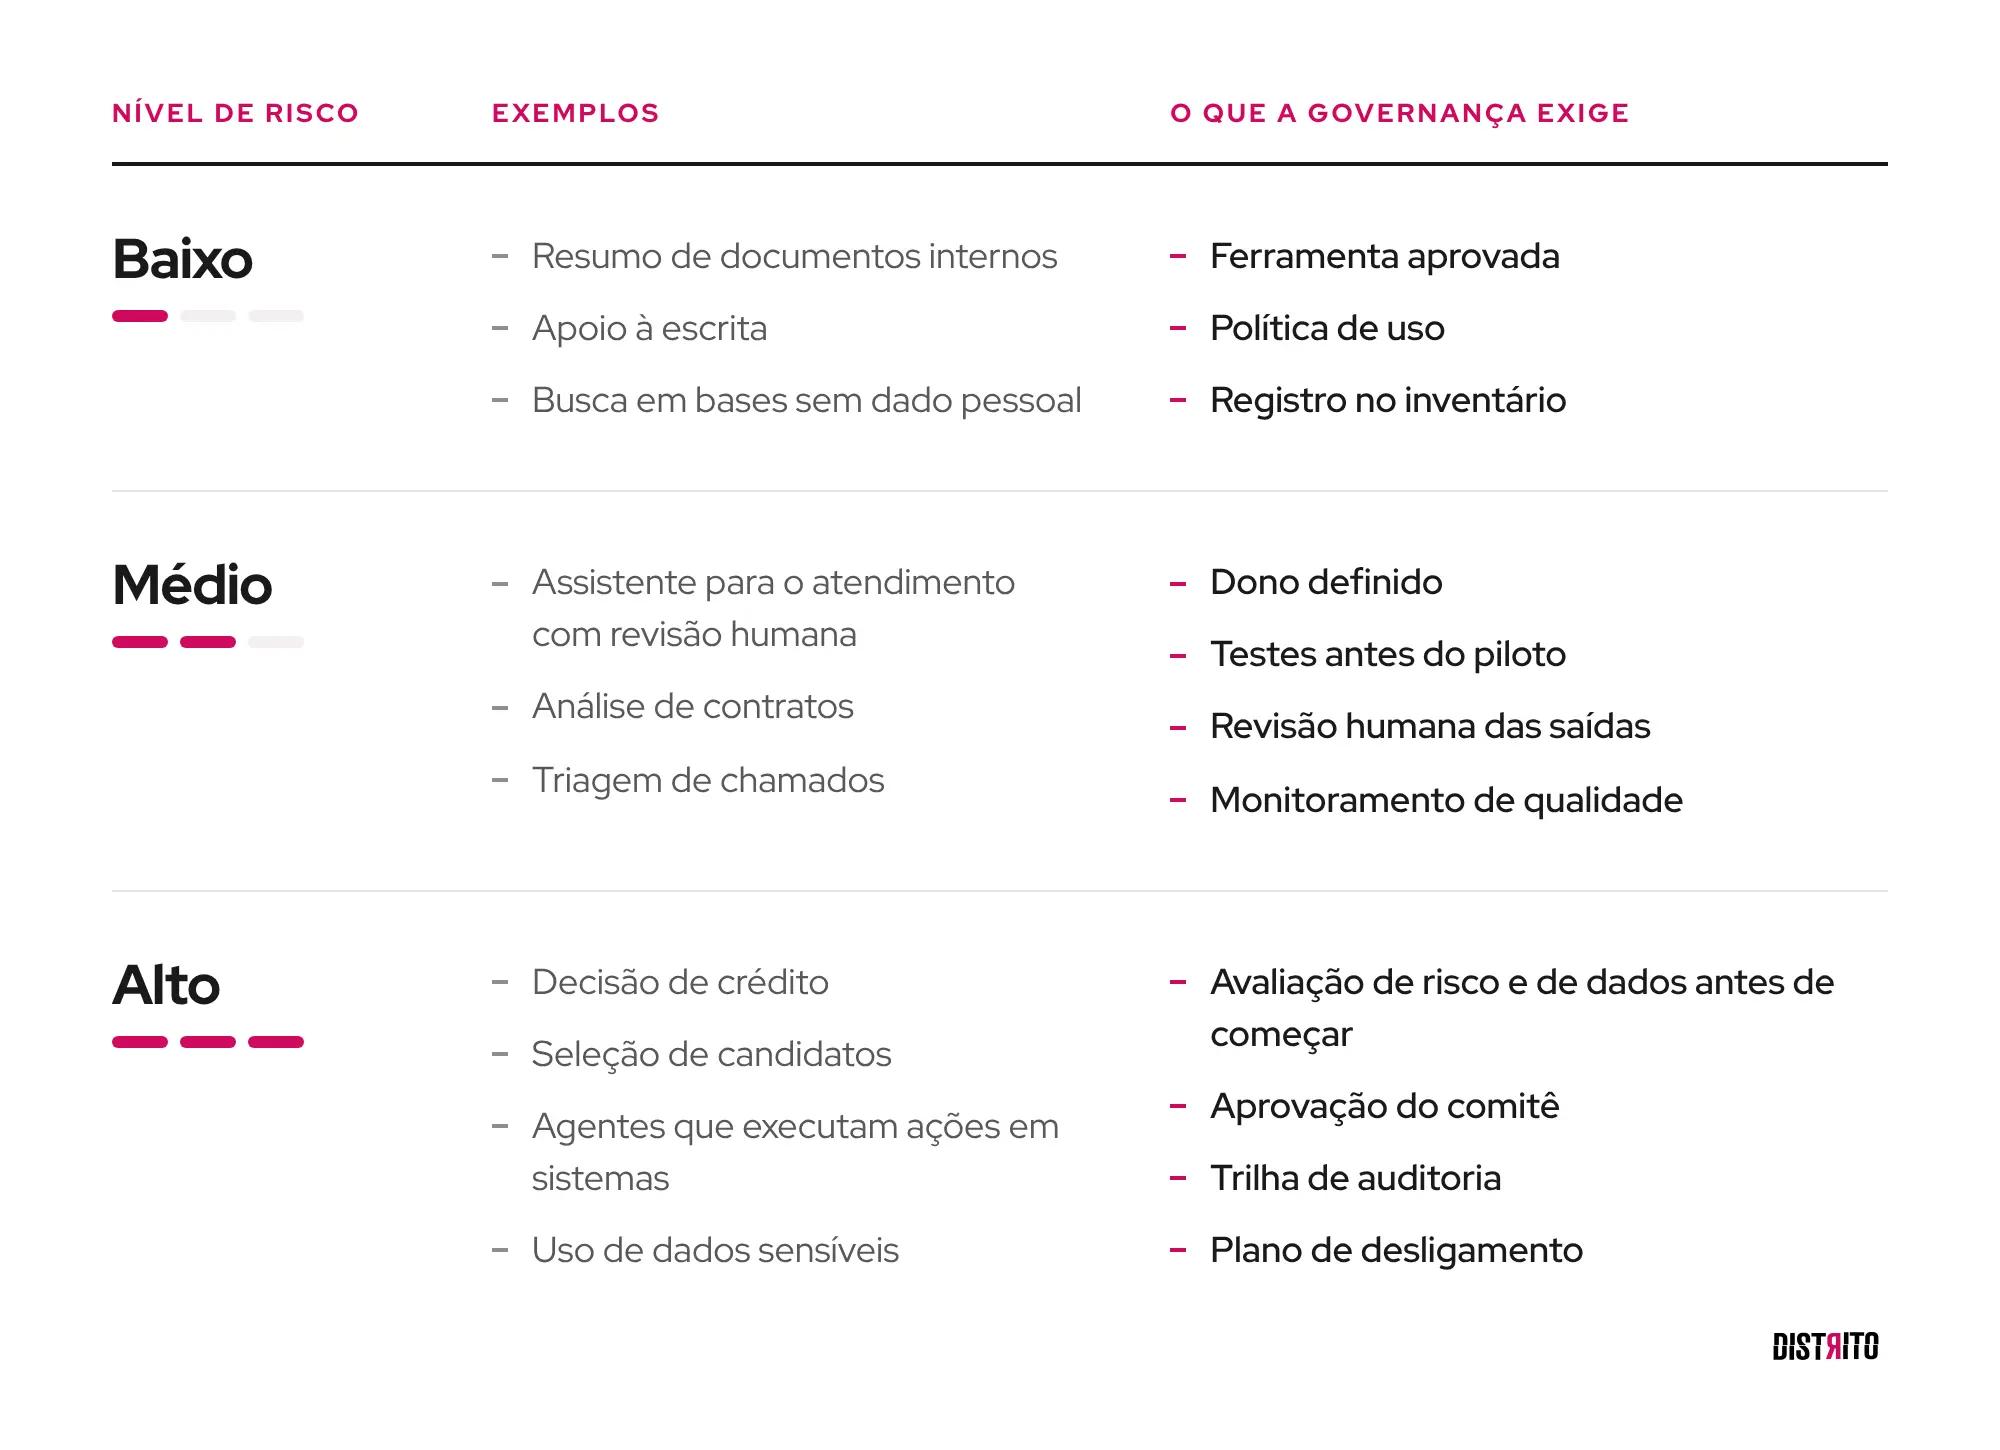
Os controles acompanham o sistema do começo ao fim: avaliação de risco e de dados antes do piloto, testes de qualidade e de viés antes da produção, monitoramento depois que ele entra em uso e um plano para desligá-lo quando deixar de fazer sentido. A intensidade de cada controle segue a classificação de risco, para que um resumo de reunião não passe pelo mesmo rito que um modelo de crédito.
Regra que as pessoas não entendem vira regra ignorada. A capacitação explica a política, mostra os riscos com exemplos do dia a dia de cada área e forma quem vai operar e auditar os sistemas. Na Europa, o letramento em IA já é obrigação legal; no Brasil, é a forma mais barata de reduzir incidentes.
A governança de IA não precisa nascer completa. O caminho que tende a funcionar começa pelo que dá visibilidade e controle rápido, e deixa os processos mais pesados para quando a empresa souber onde está o risco real.
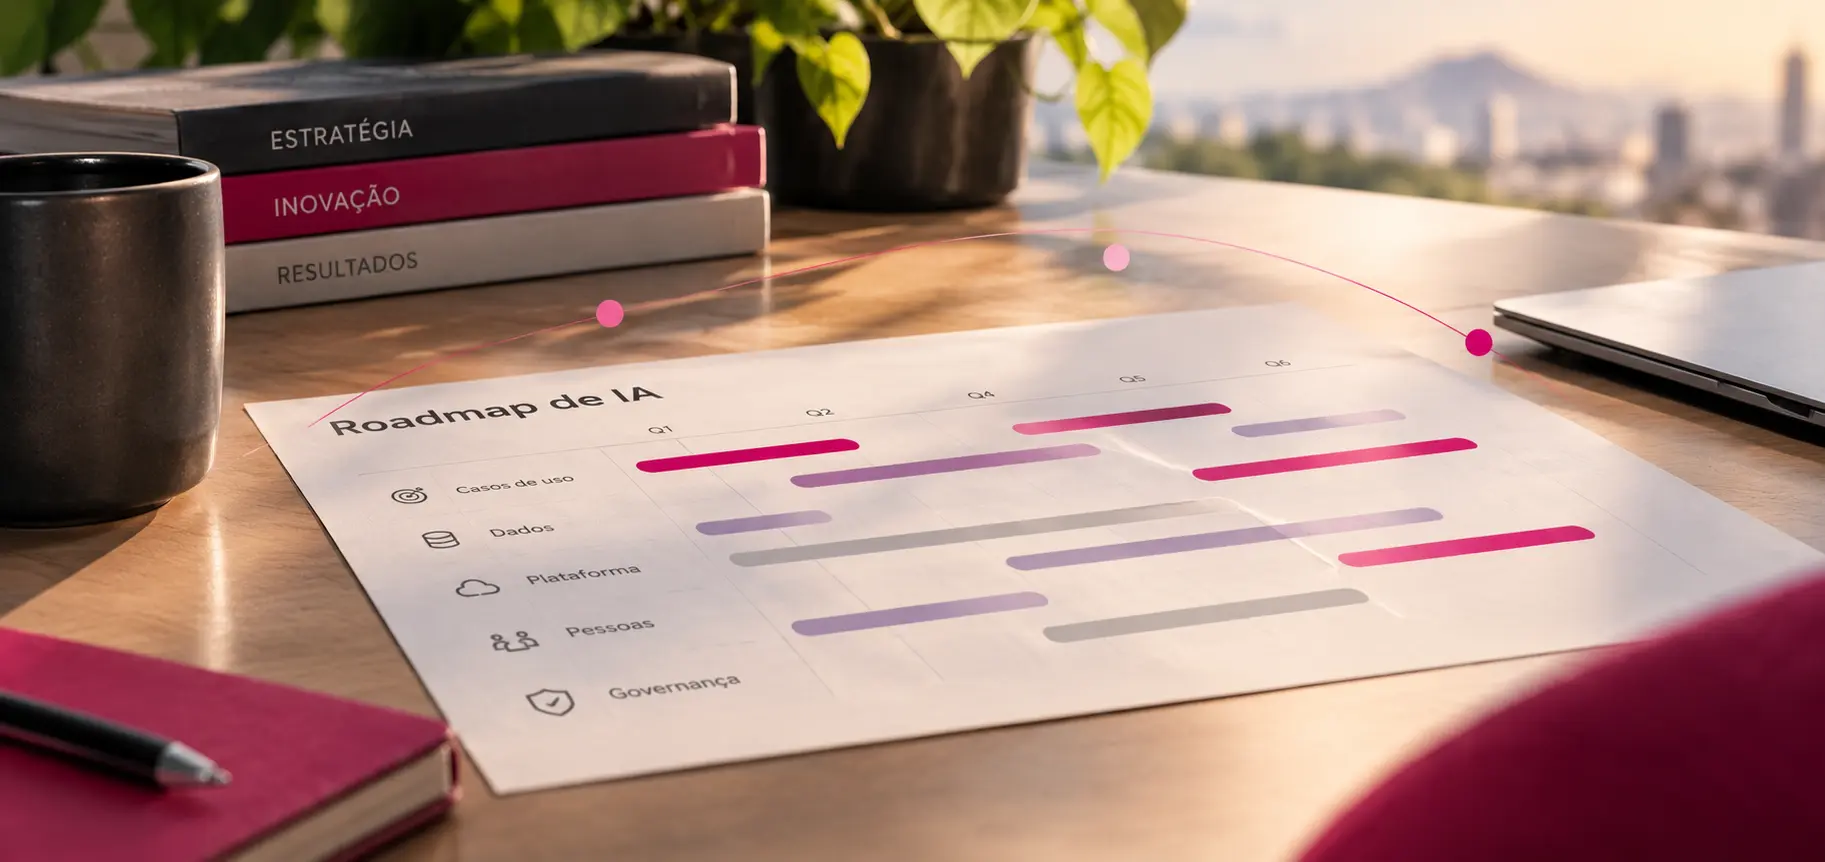
O quarto passo é o que mais muda a velocidade da empresa. Quando o risco está classificado, os casos de baixo risco passam rápido e a energia do comitê vai para o que importa. A governança deixa de ser fila e passa a ser o que permite priorizar casos de uso de IA com segurança e incluir cada etapa no roadmap de IA da empresa.
Não é obrigatório, mas ajuda a não reinventar a roda. Os dois frameworks mais usados se complementam. O NIST AI Risk Management Framework, publicado pelo governo dos Estados Unidos em 2023, organiza a gestão de risco em quatro funções: governar, mapear, medir e gerenciar (NIST, 2023). É gratuito e de adoção voluntária.
A ISO/IEC 42001, de dezembro de 2023, define os requisitos de um sistema de gestão de IA e pode ser certificada por um organismo independente. Para empresas que vendem para clientes regulados ou para o exterior, a certificação tende a virar critério de seleção de fornecedor. Na prática, muitas empresas usam o NIST para estruturar a gestão de risco e a ISO 42001 quando precisam demonstrar isso a terceiros.
O erro mais comum é tratar a governança como projeto do jurídico. O resultado é uma política bem escrita que ninguém consulta, porque não conversa com as ferramentas que as equipes usam nem com os casos de uso que o negócio quer lançar.
O segundo erro é proibir antes de oferecer alternativa. A proibição sem ferramenta aprovada não reduz o uso; só o tira do campo de visão da empresa. O terceiro é tratar agentes como se fossem assistentes de texto, sem registro das permissões que cada agente tem nem de quem autorizou cada uma.
A maturidade ainda é baixa, inclusive entre empresas avançadas. Só 27% das empresas brasileiras e 21% das empresas no mundo dizem ter um modelo de governança maduro para agentes de IA, embora a grande maioria planeje adotá-los em até dois anos (Deloitte, 2026). A distância entre os dois números é exatamente o espaço que a governança precisa ocupar.
A governança de dados cuida da qualidade, da propriedade e do acesso às informações. A governança de IA cuida do que os modelos fazem com esses dados: quem decide usar cada sistema, que risco ele traz, como as saídas são revisadas e quem responde pelos erros. Uma depende da outra, mas não a substitui.
Um executivo com mandato sobre as áreas envolvidas, apoiado por um comitê com negócio, tecnologia, dados, segurança e jurídico. Quando a liderança fica só com o jurídico ou só com a TI, a governança tende a virar restrição ou detalhe técnico.
Não. A LGPD já vale para qualquer sistema que use dados pessoais, e tanto o texto em discussão no Brasil quanto o AI Act europeu pedem o mesmo ponto de partida: inventário, classificação por risco e controles proporcionais. Começar agora reduz o custo de adaptação quando a lei sair.
Em síntese, governança de IA é o que permite à empresa usar mais inteligência artificial sem perder o controle sobre dados, decisões e responsabilidades. Ela se apoia em cinco componentes: papéis e fórum de decisão, política de uso, inventário com classificação de risco, controles no ciclo de vida e capacitação.
Esses componentes funcionam em conjunto. O inventário mostra o que existe, a classificação diz onde concentrar o esforço, a política e a capacitação orientam o uso diário e o comitê decide os casos difíceis. Sem um deles, a governança vira documento ou vira fila.
Na operação, o primeiro ganho é visibilidade: saber quais ferramentas e agentes estão em uso e com quais dados. O segundo é velocidade, porque casos de baixo risco deixam de esperar o mesmo rito dos casos críticos, e o comitê passa a decidir com critério em vez de caso a caso.
A pressão tende a crescer com os agentes de IA e com a regulação, no Brasil e na Europa. Empresas que chegarem a esse momento com inventário, classificação e donos definidos vão ajustar detalhes; as que ainda dependem de regras informais vão precisar construir tudo sob prazo.
A decisão pendente, para a maioria das lideranças, é por onde começar e quem conduz a governança de IA na empresa. Conheça o AI Strategy do Distrito e estruture a governança de IA com papéis, regras e controles proporcionais ao risco.